// Pentest
Relatório de pentest de exemplo
O relatório, página por página
Quatro páginas do exemplo. A empresa é fictícia; o formato é o que o cliente recebe.
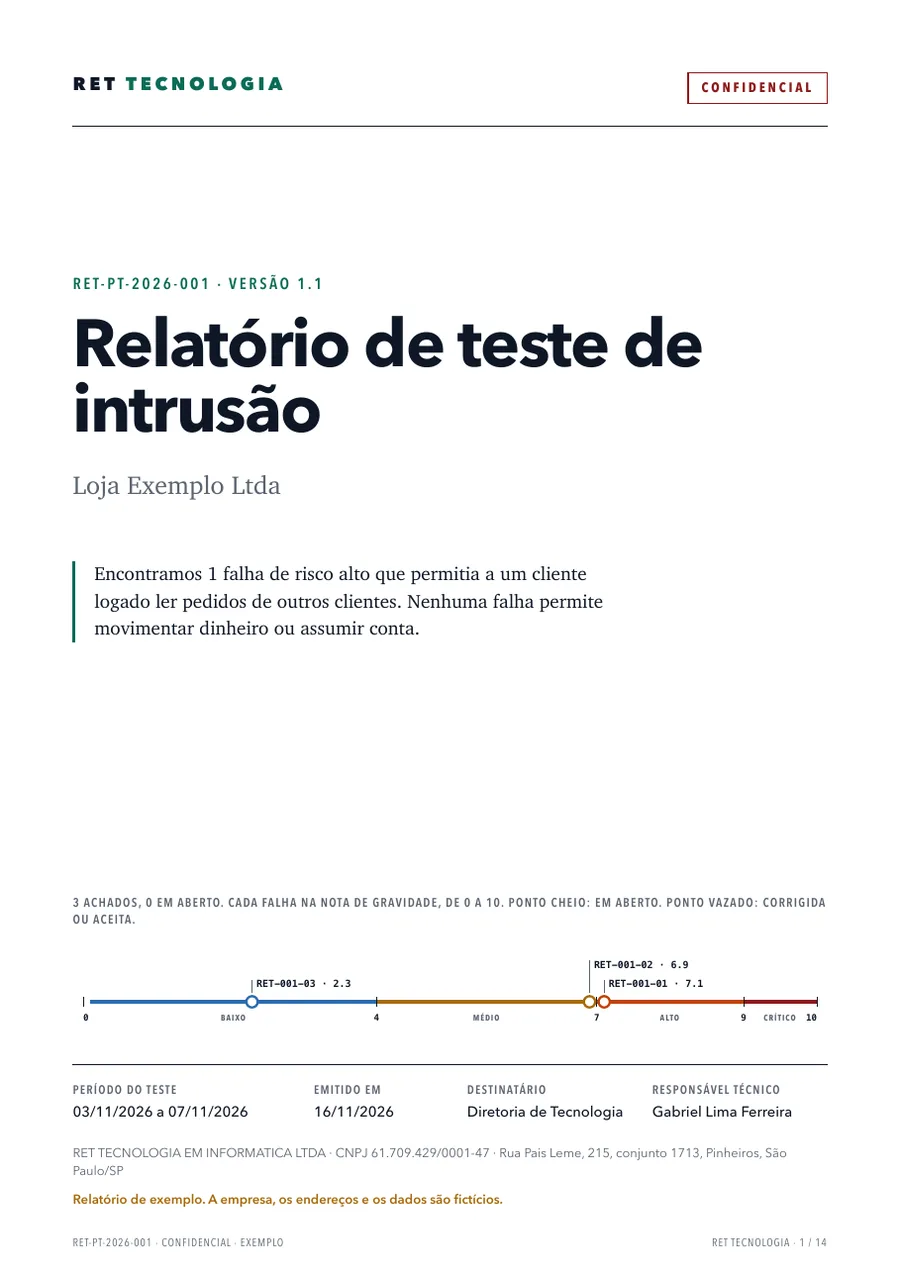
Capa: a frase do resultado e cada achado na escala de risco 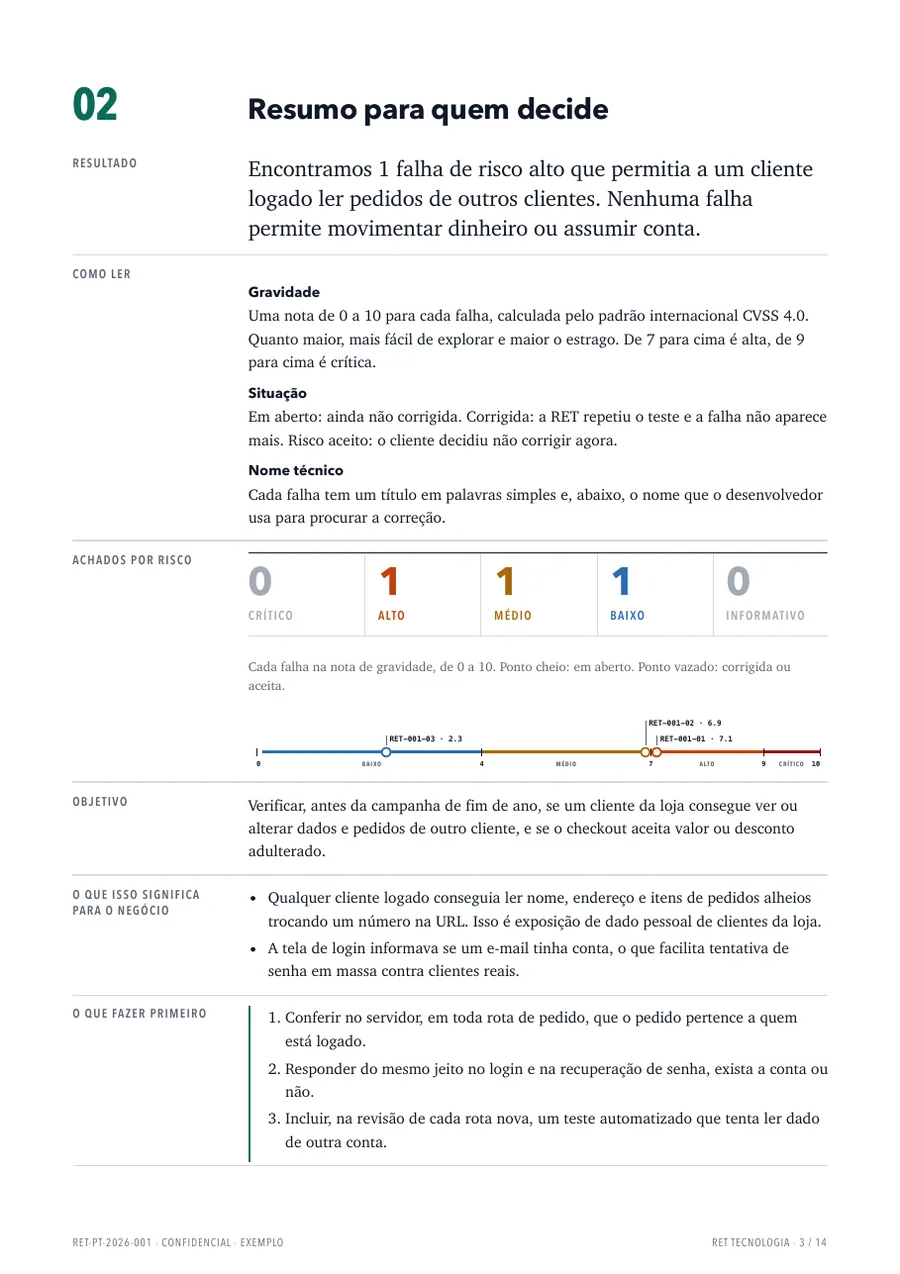
Resumo para quem decide: o que significa, o que fazer primeiro e o que já está certo 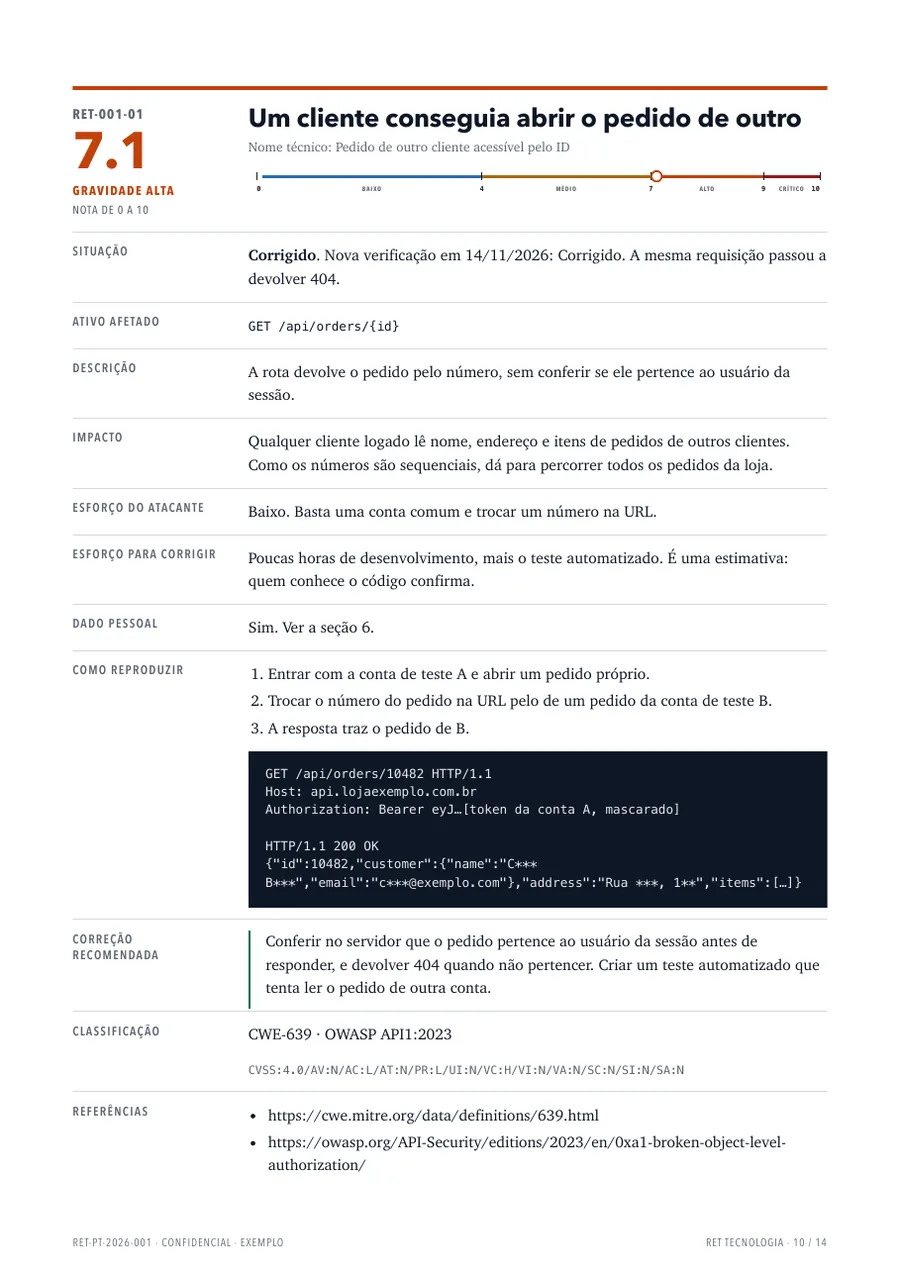
Um achado: nota, impacto, passo a passo, requisição e correção 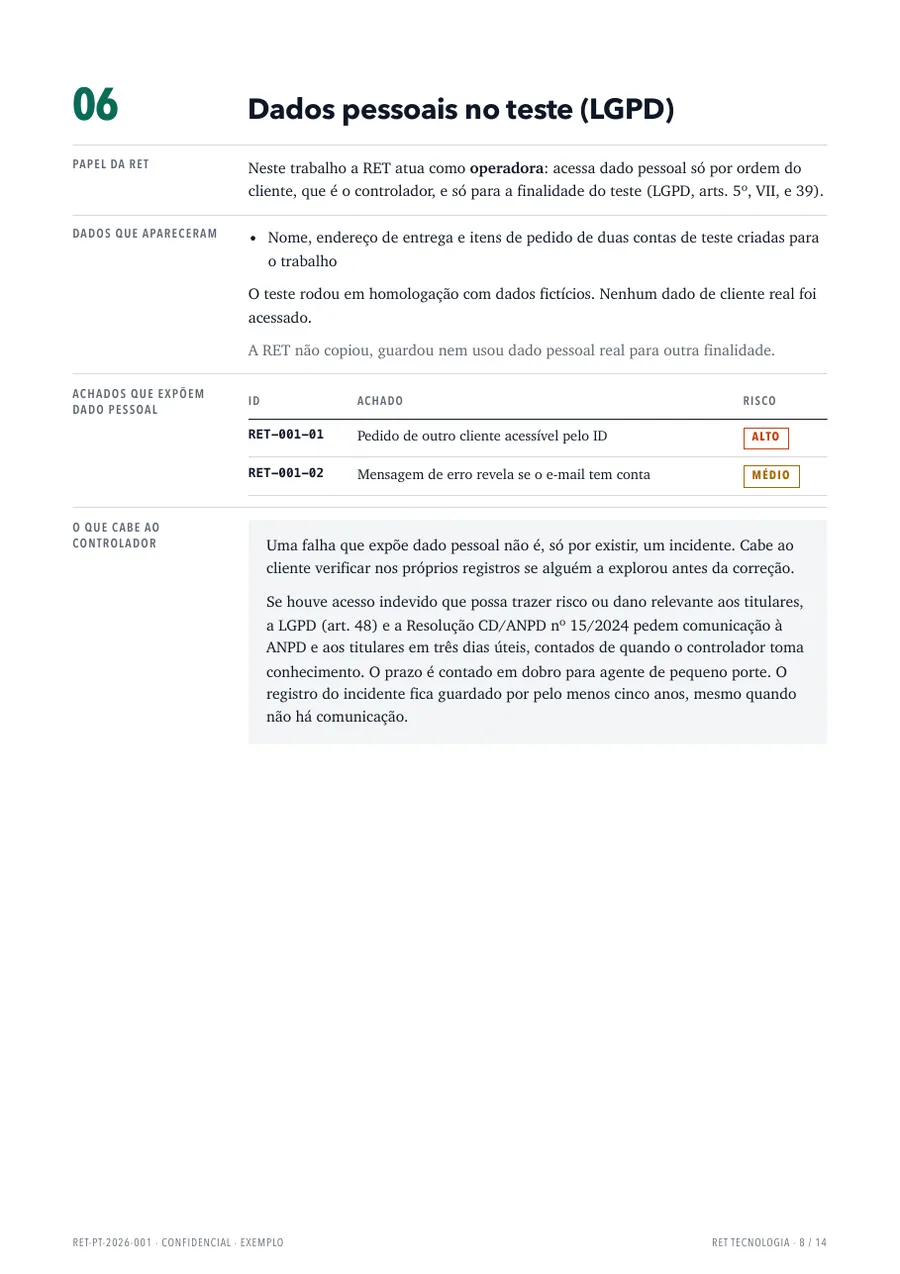
Dados pessoais: o papel da RET e o que cabe ao cliente pela LGPD
Sobre este exemplo
A empresa abaixo, Loja Exemplo Ltda, é fictícia. Nenhum dado aqui vem de cliente real. O formato é o mesmo dos relatórios entregues pela RET, que segue a estrutura de relatório do OWASP Web Security Testing Guide.
A RET faz esse teste: Sprint de 25 horas por R$9.500, em até 7 dias úteis. Ver preço e prazo do meu caso
Sumário dos achados
Teste de 25 horas na API de pedidos da Loja Exemplo, em caixa-cinza, de 03/11 a 07/11.
| ID | Título | Risco | CVSS 4.0 | Status |
|---|---|---|---|---|
| RET-001-01 | Pedido de outro cliente acessível pelo ID | Alto | 7.1 | Corrigido |
| RET-001-02 | Mensagem de erro revela se o e-mail tem conta | Médio | 6.9 | Risco aceito |
| RET-001-03 | Cupom aplicado mais de uma vez em requisições paralelas | Baixo | 2.3 | Corrigido |
Como um achado aparece no relatório
RET-001-01, pedido de outro cliente acessível pelo ID. Risco alto, CVSS 4.0 7.1 (CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N), CWE-639, OWASP API1:2023.
Descrição: o endpoint GET /api/orders/{id} devolve o pedido sem conferir se ele pertence a quem está logado. Impacto: qualquer cliente logado lê nome, endereço e itens de pedidos de outros clientes trocando o número na URL.
Como reproduzir: entrar com a conta de teste A, abrir o próprio pedido, trocar o ID pelo de um pedido da conta de teste B. A resposta traz o pedido de B (dados mascarados no relatório).
Correção: conferir no servidor que o pedido pertence ao usuário da sessão antes de responder, e criar um teste automatizado que tente ler o pedido de outra conta.
O que vem junto
Além do relatório técnico:
- relatório executivo, sem jargão, para quem decide;
- plano de ação e declaração de independência, quando o cliente está sob o Art. 22-A do Banco Central;
- achados também como issues no GitHub ou no Jira, se o cliente quiser;
- nova verificação das correções por 90 dias e carta de atestado com o resultado.
Perguntas frequentes
Este exemplo é de um cliente real?
Não. A Loja Exemplo Ltda é fictícia. Relatório de cliente é confidencial e só sai com autorização dele.
Quanto custa um teste como este?
O Sprint de 25 horas custa R$9.500, com entrega em até 7 dias úteis.
A carta de atestado diz que o sistema é seguro?
Não. Ela declara o que foi testado, quando, quantos achados houve e a situação das correções. Não é certificado nem parecer de conformidade.
Continue lendo
Vulnerabilidade e correção
IDOR em checkout Stripe
Vulnerabilidade e correção
Upload de arquivos seguro em SaaS
Guia prático
Como passar em due diligence de segurança
Comparação
Arquivo .env vs gerenciador de segredos
Por ferramenta
Segurança para código gerado no Windsurf
Por cidade
Segurança e pentest de SaaS em Belo Horizonte (MG)